La IA también trabaja para los delincuentes
De manera cotidiana utilizamos la inteligencia artificial para buscar información, pedir consejos, automatizar tareas y resolver dudas sobre cualquier tema. Al realizar estas acciones, podemos llegar a compartir información personal, como nuestro nombre, correo electrónico, teléfono o domicilio; datos de nuestro trabajo, como contratos e información de clientes; e incluso temas de salud o financieros, o documentos oficiales como una identificación o un comprobante de domicilio. Todo eso queda guardado en el historial de nuestra cuenta y forma parte del contexto que la IA puede utilizar para darnos respuestas más útiles y personalizadas.
Hasta aquí, el panorama suena prometedor y optimista, pero ¿deberíamos tener más precaución con la información que le compartimos? ¿Acaso una persona malintencionada puede conseguir nuestros datos a través de la IA?
Tu información, en manos equivocadas
Antes de responder a esas preguntas, conviene distinguir dos tipos de información que solemos compartir y ver cómo pueden ser utilizados por actores malintencionados:
- Información sensible: de acuerdo con la Ley Federal de Protección de Datos Personales en Posesión de los Particulares, son los datos que afectan la esfera más íntima de una persona, o cuyo uso indebido puede dar origen a discriminación o conllevar un riesgo grave para ella; por ejemplo, los que revelan su estado de salud, sus creencias religiosas, filosóficas y morales, sus opiniones políticas o su preferencia sexual. Aquí también entran la ideología y las opiniones personales que expresamos al pedirle a la IA respuestas sobre ciertos temas.
- Información confidencial: es la que, sin ser necesariamente íntima, debe mantenerse en reserva porque permite identificarte o acceder a tus recursos; por ejemplo, tus documentos oficiales (CURP, RFC o INE), tu información bancaria, tus contraseñas o los datos de tu trabajo, como contratos e información de clientes.
Ambos tipos de información los ingresamos con frecuencia a sistemas para solicitar algún trámite oficial, al hacer preguntas personales o al pedir ayuda con nuestras finanzas, por mencionar algunos casos. En manos equivocadas, pueden usarse para suplantar tu identidad, cometer fraudes a tu nombre o extorsionarte.
Estas situaciones son más comunes de lo que parece. En una encuesta publicada en septiembre de 2026 por la empresa de privacidad Proton, aplicada a más de 4 mil usuarios de Estados Unidos, Reino Unido, Francia y Alemania, el 66% dijo haber hablado con un chatbot de al menos un tema sensible, como sus finanzas personales, su salud sexual o sus relaciones. En el ámbito laboral, un análisis de Harmonic Security encontró que el 8.5% de las instrucciones que los empleados enviaron a herramientas como ChatGPT, Copilot o Gemini incluía información sensible, principalmente datos de clientes.
Ejemplos
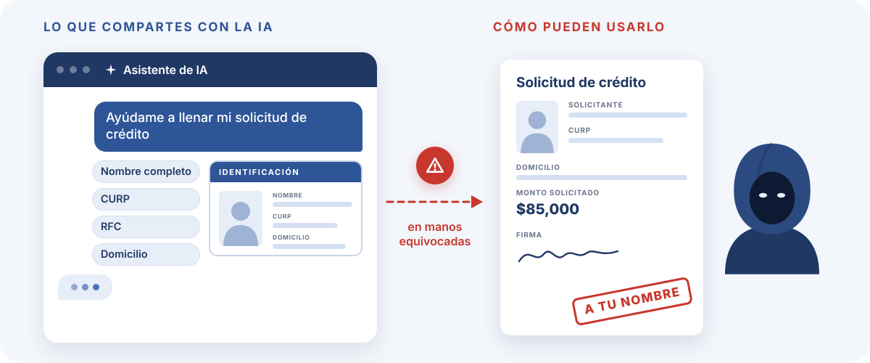
- Al pedirle a la IA ayuda para llenar un formulario, una solicitud de crédito o un trámite ante el SAT, es común que las personas le compartan su nombre completo, CURP, RFC, domicilio o incluso una foto de su INE. Los trámites son necesarios y llenarlos no representa un riesgo por sí mismo; el problema surge si esa información, que queda guardada en el historial, llega a manos equivocadas. Con esos datos, un sujeto malintencionado podría hacerse pasar por ti para abrir créditos, contratar servicios o pedir préstamos a tu nombre, de los cuales podrías enterarte hasta el momento en que llega el cobro.
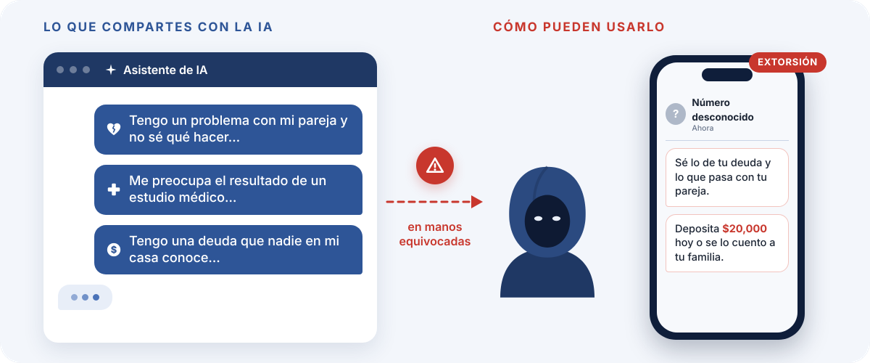
- A veces le contamos a la IA cosas que no le decimos a nadie: le preguntamos y esperamos una respuesta, ya sea a la pregunta formulada o a la experiencia relatada —un problema de pareja, una enfermedad, una deuda o algo que nos avergüenza—. Aunque somos nosotros quienes decidimos qué compartir, al buscar una mejor respuesta es fácil dar más detalles de los necesarios o información que no deberíamos. El problema consiste en que, en manos equivocadas, esa información puede usarse como mecanismo de extorsión o chantaje.
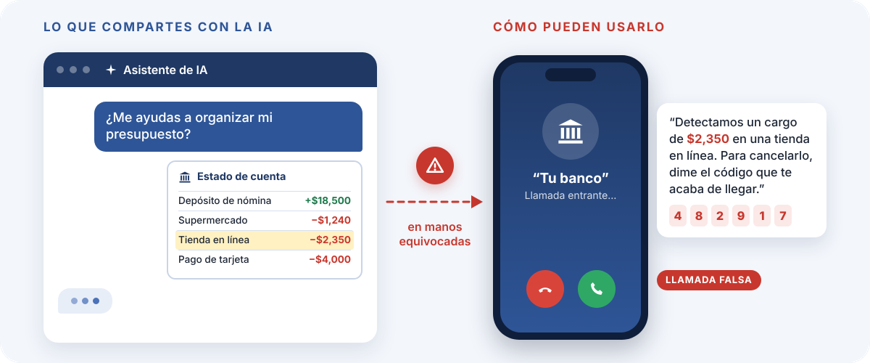
- Al compartir tu estado de cuenta o pedir ayuda con tu presupuesto, revelas tu banco, tus ingresos y tus compras. Con eso, un delincuente puede llamarte haciéndose pasar por tu banco y mencionar movimientos reales para ganarse tu confianza. La llamada suena tan legítima que es fácil terminar entregando un código o una contraseña.
¿Cómo pueden conseguir tus datos?
Antes que nada, conviene aclarar algo: aunque las plataformas de IA también pueden tener fallas, muchas veces el riesgo no está en la seguridad de la herramienta en sí, sino en lo que ocurre a su alrededor: en cómo proteges y usas tu cuenta y tu dispositivo, y en las herramientas que instalas. Estas son las vías más comunes que usa un atacante para obtener acceso a tu información.
Robando el acceso a tu cuenta
Para usar una herramienta de IA, normalmente creamos una cuenta protegida con un correo electrónico y una contraseña y, en algunos casos, con un código que llega por mensaje de texto. Si alguien lograra entrar a tu cuenta, podría leer todo tu historial como si fueras tú. Para lograrlo, los delincuentes aprovechan contraseñas que se repiten en varios sitios o envían correos de phishing: mensajes falsos que se hacen pasar por una empresa o servicio conocido para engañarte. Estos correos suelen incluir enlaces a sitios apócrifos que imitan una página de inicio de sesión o que instalan malware de tipo infostealer, un programa especializado en el robo silencioso de información confidencial, como contraseñas guardadas en el navegador, sesiones iniciadas, datos de tarjetas o billeteras de criptomonedas.
Esto ya ha ocurrido a gran escala. De acuerdo con la información recopilada mediante procesos de inteligencia en fuentes abiertas, entre junio de 2022 y mayo de 2023 se identificaron más de 101 mil equipos infectados con infostealers que tenían guardadas credenciales de ChatGPT; esta información terminaba siendo comercializada en mercados y foros clandestinos de la Dark Web. Como respuesta, OpenAI aclaró que no se trató de una falla de su plataforma, sino de equipos de usuarios infectados con malware. El problema sigue creciendo: en septiembre de 2026, reportes públicos documentaron credenciales y sesiones activas de servicios de IA, principalmente de ChatGPT, vinculadas a más de 80 mil dominios corporativos en registros de infostealers.
Por conversaciones que compartiste
Muchas plataformas permiten generar un enlace para compartir una conversación con otra persona. El riesgo es que ese enlace puede terminar siendo visible para cualquiera.
A finales de julio de 2025, una investigación de Fast Company encontró cerca de 4,500 conversaciones compartidas de ChatGPT en los resultados de Google porque sus autores habían activado una opción para que los buscadores pudieran encontrarlas. OpenAI retiró esa función días después. En agosto del mismo año, Forbes reportó que Google había indexado más de 370 mil conversaciones con Grok, entre ellas algunas con preguntas médicas, datos personales y hasta una contraseña. Varios de esos usuarios no sabían que sus chats eran públicos.
A través de extensiones maliciosas
Las extensiones del navegador, que ayudan a agregar funciones extra o externas al propio navegador, pueden leer el contenido de las páginas que visitas, incluidas tus conversaciones con la IA. En diciembre de 2025, la empresa Koi Security descubrió que Urban VPN Proxy y otras extensiones del mismo desarrollador, que se promocionaban como herramientas de privacidad, capturaron las conversaciones de alrededor de 8 millones de usuarios de ChatGPT, Claude, Gemini, Copilot y otras IA, para después comercializarlas con terceros. La función maliciosa se agregó en julio de 2025 mediante una actualización automática, sin que los usuarios lo notaran. Incluso, algunas de estas extensiones tenían la insignia de “Destacada” en las tiendas oficiales de Chrome y Edge. Semanas después, se encontraron otras dos extensiones, con más de 900 mil usuarios en conjunto, que se hacían pasar por asistentes de IA y enviaban los chats de ChatGPT y DeepSeek a servidores controlados por los atacantes.
A través de apps de terceros
Además de las aplicaciones oficiales, existen muchas apps y sitios que ofrecen acceso a las IA más populares. No todos protegen tu información de la misma manera, y algunos son falsos: imitan a una IA conocida para robar contraseñas o instalar malware.
A principios de 2026, un investigador de seguridad descubrió que Chat & Ask AI, una app con más de 50 millones de usuarios que permite conversar con modelos como ChatGPT, Claude o Gemini, tenía su base de datos mal configurada. Como resultado, cerca de 300 millones de mensajes de más de 25 millones de usuarios quedaron al alcance de cualquier persona que conociera la dirección de la base de datos, sin necesidad de contraseña. La empresa desarrolladora corrigió el problema horas después de ser notificada.
Desde un equipo compartido o sin protección
No siempre se necesita un ataque sofisticado. Una sesión abierta en la computadora de la oficina, en un equipo prestado o en un celular sin bloqueo basta para que cualquier persona con acceso lea tu historial completo.
En todos estos casos el resultado es el mismo: alguien obtiene, sin que lo sepas, la información que compartiste con la IA. A partir de ahí, puede usarla como vimos al inicio, para suplantar tu identidad, extorsionarte o engañarte haciéndose pasar por alguien más.
Conclusiones
Entonces, volviendo a la pregunta inicial: ¿deberíamos tener más precaución con la información que le compartimos a la IA? La respuesta es un sí rotundo.
Una vida digital sana está conformada por hábitos y mecanismos que reducen la superficie en la que nuestra información queda expuesta. Como vimos, el riesgo no siempre está en la plataforma; muchas veces depende de nuestros hábitos de seguridad: cómo protegemos nuestra cuenta, nuestros dispositivos y las herramientas que instalamos. Por eso es importante pensar en los posibles escenarios y tratar de evitarlos, sean o no responsabilidad de la empresa encargada de la herramienta de IA.
Algunas medidas sencillas para lograrlo:
- Protege tu cuenta: usa una contraseña única y activa la verificación en dos pasos.
- Comparte solo lo necesario: antes de subir un documento, tacha o elimina datos como tu CURP, RFC, número de cuenta o domicilio.
- Cuida los temas delicados: si la herramienta lo permite, usa el chat temporal o desactiva el historial.
- Revisa tus enlaces compartidos: elimina los que ya no necesites.
- Elige bien lo que instalas: usa las apps oficiales de cada IA e instala solo las extensiones de navegador que realmente uses y que provengan de desarrolladores confiables.
- No dejes sesiones abiertas: cierra sesión en equipos compartidos y protege tu celular con bloqueo de pantalla.
- Desconfía de correos y mensajes inesperados: no abras enlaces ni descargues archivos de remitentes desconocidos; si un mensaje te pide iniciar sesión, entra tú directamente a la página oficial.
- Desconfía de las llamadas “de tu banco”: si te piden un código o una contraseña, cuelga y llama tú al número oficial.
La IA puede trabajar para nosotros, pero también para los delincuentes. La diferencia está en cuánta información dejamos a su alcance.
Referencias
- The Hacker News (junio de 2023). Más de 100 mil credenciales de ChatGPT robadas por malware infostealer. https://thehackernews.com/2023/06/over-100000-stolen-chatgpt-account.html
- Security Boulevard (21 de enero de 2025). Estudio de Harmonic Security: casi 10% de las instrucciones a la IA generativa incluyen datos sensibles. https://securityboulevard.com/2025/01/almost-10-of-genai-prompts-include-sensitive-data-study
- Cámara de Diputados (20 de marzo de 2025). Ley Federal de Protección de Datos Personales en Posesión de los Particulares, artículo 2, fracción VI. https://www.diputados.gob.mx/LeyesBiblio/pdf/LFPDPPP.pdf
- TechCrunch (31 de julio de 2025). Conversaciones compartidas de ChatGPT indexadas en buscadores. https://techcrunch.com/2025/07/31/your-public-chatgpt-queries-are-getting-indexed-by-google-and-other-search-engines/
- Cybersecurity News (agosto de 2025). Hallazgo de Fast Company y retiro de la función por parte de OpenAI. https://cybersecuritynews.com/chatgpt-conversations-search-engines
- Forbes (20 de agosto de 2025). Más de 370 mil conversaciones con Grok indexadas en Google. https://www.forbes.com/sites/iainmartin/2025/08/20/elon-musks-xai-published-hundreds-of-thousands-of-grok-chatbot-conversations/
- Dark Reading (diciembre de 2025). Extensiones de Urban VPN recolectan chats con IA de 8 millones de usuarios. https://www.darkreading.com/endpoint-security/chrome-extension-harvests-ai-chatbot-data
- The Hacker News (enero de 2026). Dos extensiones de Chrome robaban chats de ChatGPT y DeepSeek. https://thehackernews.com/2026/01/two-chrome-extensions-caught-stealing.html
- Malwarebytes (9 de febrero de 2026). Filtración en la app Chat & Ask AI expone 300 millones de mensajes de 25 millones de usuarios. https://www.malwarebytes.com/blog/news/2026/02/ai-chat-app-leak-exposes-300-million-messages
- Proton (24 de septiembre de 2026). Encuesta sobre privacidad y uso de chatbots de IA. https://proton.me/blog/ai-chatbot-survey
- Daily Security Review (29 de septiembre de 2026). Registros de infostealers exponen credenciales de IA de más de 80 mil organizaciones. https://dailysecurityreview.com/?p=43988