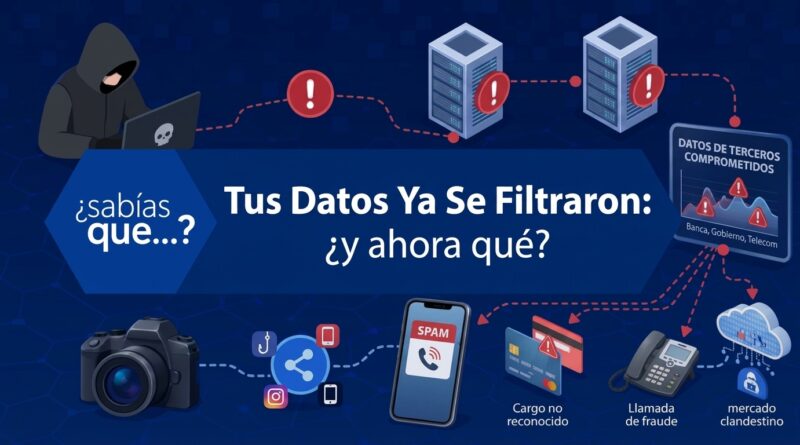
Tus datos ya se filtraron: ¿y ahora qué?
Cuando te enteras de que una empresa, una institución o un proveedor donde dejaste tus datos sufrió una filtración masiva, lo primero que piensas es ¿Mis datos fueron comprometidos? ¿Fui Afectado? ¿Y ahora que tengo que hacer? Y no es hasta que te llega un correo de SPAM, un cargo no reconocido, una llamada de fraude, para darte cuenta que si se encontraba allí tu información.
Y después piensas, ¿Y entonces que puedo hacer para que esto no me vuelva a pasar? Pero hay un problema con esa pregunta: si la información se encuentra en un servidor que no está a tu alcance, entonces no tienes forma de impedir el acceso no autorizado. No depende de tu contraseña, de tu antivirus ni de tu cuidado al navegar. Depende de la seguridad de alguien más.
En México, las filtraciones de datos personales a gran escala se han documentado en sectores tan distintos como el gobierno, la banca, las telecomunicaciones, el comercio electrónico y los servicios de atención a clientes. El patrón suele repetirse: datos que salen de un proveedor, de un portal mal configurado o de una credencial filtrada, y que después circulan en foros y mercados clandestinos. Por eso, lo que realmente importa no es lo que ya ocurrió, sino lo que viene después.
En realidad, no necesitas saber cómo evitar una filtración que ya sucedió, sino cómo evitar que esa filtración se convierta en una amenaza en tu contra. El riesgo real no está en el archivo que se ofrece en un mercado clandestino, sino en la llamada, el correo o el mensaje que puede llegar meses o años después.
¿Qué se filtró?, ¿Qué puede salir mal? y ¿Cómo comprobarlo?
Lo que quedó expuesto
No todos los datos filtrados tienen el mismo valor para un delincuente. En una filtración típica de este tipo, los datos expuestos suelen incluir nombre completo, correo electrónico, número telefónico, fecha de nacimiento y, en algunos casos, números de identificación oficial o de cliente. No siempre se filtran cuentas bancarias, tarjetas de pago o contraseñas, pero eso no significa que el riesgo desaparezca.
Esa distinción importa. La ausencia de datos financieros directos reduce el riesgo de un cargo inmediato a tu tarjeta, pero no lo elimina. Un número de pasaporte o de identificación oficial, combinado con nombre completo y fecha de nacimiento, se convierte en una pieza de identificación muy poderosa. Con esos tres datos, un atacante puede intentar suplantar tu identidad ante instituciones bancarias que permiten la creación de cuentas o la autorización de créditos en tu nombre, ya que no aplican verificaciones robustas.
Y no se trata de un fenómeno aislado ni exclusivo de un sector. Las filtraciones de datos personales a gran escala se han documentado en gobierno, banca, telecomunicaciones, comercio electrónico y servicios de atención a clientes. En algunos casos, la información se extrae de plataformas administradas por proveedores externos; en otros, de portales mal configurados o de credenciales comprometidas.
Los escenarios de fraude que sí te pueden afectar
Una filtración de datos no es un evento que solo golpee a quien aparece en la base de datos. Cuando la información de clientes, empleados o proveedores queda expuesta, el fraude que sigue puede dirigirse contra personas y también contra organizaciones. Los mecanismos son los mismos, cambia el objetivo y el impacto.
- El primer escenario es el phishing dirigido. Si un atacante sabe que usaste un servicio determinado, puede enviarte un correo que parece oficial: “Tu cuenta requiere verificación”, “Hay un reembolso pendiente”, “Actualiza tus datos para no perder tu acceso”. El correo incluye tu nombre real, quizá un número de cliente o de empleado, y te lleva a un sitio falso que roba tu contraseña o tus datos bancarios. El riesgo para ti es el robo de credenciales y, con ellas, el acceso a tus cuentas. El riesgo para tu organización es que ese mismo correo llegue a un empleado con acceso a sistemas internos y abra la puerta a un compromiso mayor: robo de información, despliegue de ransomware o fraude de facturación.
- El segundo es el vishing, llamadas telefónicas donde alguien se hace pasar por un representante de la empresa, del banco o de una autoridad. Con tu nombre, tu fecha de nacimiento y algún dato de identificación en mano, la conversación suena creíble. La Condusef ha señalado que el vishing es uno de los métodos más utilizados para robar identidad. El riesgo para ti es que entregues contraseñas, códigos de verificación o datos financieros. El riesgo para tu organización es que el atacante se haga pasar por un proveedor, un cliente o un directivo y convenza a alguien de realizar una transferencia o de restablecer una credencial. Grupos criminales han demostrado que una sola llamada al servicio de soporte técnico puede costar millones de dólares y comprometer a toda una empresa.
- El tercero es el SIM swapping. Consiste en que un atacante solicita a tu operadora telefónica un duplicado de tu tarjeta SIM. Para lograrlo, utiliza datos personales como tu CURP, tu fecha de nacimiento y tu número telefónico, que puede obtener de filtraciones o de otros medios. Una vez que controla tu número, puede interceptar los códigos de verificación por SMS y acceder a tus cuentas bancarias o de correo. El riesgo para ti es el acceso no autorizado a tus cuentas. El riesgo para tu organización es que ese número esté asociado a la autenticación de sistemas corporativos o a la recuperación de cuentas de empleados, lo que permite al atacante escalar desde una cuenta personal hasta un entorno empresarial.
- El cuarto es la suplantación de identidad para abrir productos financieros. Los documentos de identidad, combinados con nombre completo y fecha de nacimiento, son una llave para abrir cuentas de crédito, contratar líneas telefónicas, seguros o realizar compras. No necesitas que hayan filtrado tu tarjeta bancaria para que alguien intente abrir una cuenta a tu nombre. El riesgo para ti es que tu historial crediticio se vea afectado y que tengas que dedicar meses a demostrar que no fuiste tú. El riesgo para tu organización es que los datos filtrados de clientes o empleados se usen para abrir cuentas fraudulentas, solicitar créditos o realizar trámites que dañen la reputación de la empresa y expongan a los afectados a procesos legales.
- Y hay un quinto escenario: la extorsión. La exhibición pública de datos robados abre una vía directa para extorsionar a personas y a organizaciones. Un atacante que sabe que tu información está en una base filtrada puede contactarte y decirte que tiene “más datos” tuyos, o que los publicará si no pagas. El riesgo para ti es la presión psicológica y el pago de una extorsión que no garantiza que los datos dejen de circular. El riesgo para tu organización es el mismo mecanismo a mayor escala: grupos de ransomware utilizan la filtración de datos de clientes y empleados como palanca de doble extorsión, combinando el cifrado de sistemas con la amenaza de publicar la información sustraída.
Lo que se dice en medios y foros: el mercado de los datos
Cuando se habla de filtraciones, la atención suele quedarse en el incidente: cuántos registros, qué empresa, qué fecha. Pero el fenómeno más relevante ocurre después, en el mercado donde esos datos se compran y se venden. Los reportes periodísticos y las discusiones en foros especializados coinciden en un patrón: los datos personales tienen un valor de mercado que varía según el tipo de información, el sector del que provienen y la actualidad de los datos.
Qué se comercia y qué se paga. No todos los datos valen lo mismo. En los mercados clandestinos, la información financiera (números de tarjeta, credenciales bancarias, datos de acceso a cuentas) suele tener el valor más alto por registro, porque permite un fraude directo. Le siguen los datos de identificación (nombre completo, fecha de nacimiento, CURP, RFC, número de pasaporte), que se usan para suplantación de identidad y apertura de productos financieros. Después aparecen los datos de contacto (correo, teléfono, domicilio), que alimentan campañas de phishing y vishing. Los datos de lealtad o de cliente frecuente, como los que manejan aerolíneas, cadenas comerciales o plataformas de servicios, tienen un valor menor por unidad, pero son especialmente útiles para personalizar el engaño: quien conoce tu historial de compras o tus rutas habituales puede construir un mensaje que suene legítimo.
De qué sectores provienen. Los foros y los reportes de investigación muestran que las bases más demandadas provienen de sectores con grandes volúmenes de clientes: banca, telecomunicaciones, comercio electrónico, salud, educación y gobierno. También aparecen con frecuencia datos de call centers y de proveedores que administran plataformas de atención al cliente, porque concentran información de varias empresas a la vez.
Cómo opera el mercado. Los datos filtrados no son un archivo estático que circula una sola vez. Lo habitual es que se integren a bases más grandes, se crucen con información de otras brechas y se revendan en paquetes. Un vendedor puede ofrecer una muestra parcial para demostrar que la base es válida, y entregar el resto a quien pague por una consulta específica. Esa dinámica explica por qué las filtraciones rara vez se usan de inmediato para un fraude masivo: el valor está en la combinación, no en el archivo aislado.
Qué implica para ti. El riesgo no desaparece cuando la noticia deja de ser tendencia. Puede reaparecer en un correo sospechoso seis meses después, o en una llamada que menciona un servicio que contrataste hace dos años. La lógica del mercado es acumulativa: cada nueva filtración se suma a las anteriores, y los atacantes construyen perfiles cada vez más completos con fragmentos que provienen de distintas fuentes. Por eso las medidas de protección que veremos más adelante no dependen de un solo incidente, sino de una postura constante frente a cualquier comunicación que pida datos.
Cómo comprobar si tus datos están en juego
Comprobar si tus datos circulan no depende de una sola consulta. Las filtraciones se comportan como un rompecabezas: un fragmento aparece en un servicio de monitoreo, otro se detecta por una señal en tu correo y otro más se manifiesta en una llamada sospechosa. Por eso conviene revisar varias capas, no solo una.
- Consulta las bases públicas de filtraciones. Have I Been Pwned (haveibeenpwned.com) permite revisar correos y teléfonos, y muestra en qué brechas han aparecido y qué tipo de datos se expusieron. Mozilla Monitor es otra alternativa que revisa teléfono, contraseña y dirección. Eso sí: que tu correo no aparezca en una búsqueda pública no significa que no estés afectado, porque la venta de bases de datos no siempre se indexa en los servicios de monitoreo. Si usaste los servicios de una empresa que sufrió un incidente en los últimos años, asume que tus datos pueden estar en la base filtrada, incluso si la herramienta no lo muestra todavía.
- Revisa si tus contraseñas aparecen en filtraciones. Have I Been Pwned también tiene una sección de contraseñas comprometidas (Pwned Passwords) que indica si una clave que usas ha aparecido en brechas conocidas. Si tu contraseña está en esa lista, cámbiala de inmediato y no la reutilices en otros servicios. Los gestores de contraseñas y los navegadores suelen mostrar alertas cuando detectan credenciales filtradas; vale la pena revisarlas.
- Observa señales de phishing, vishing y smishing. El phishing llega por correo electrónico; el vishing por llamada telefónica; el smishing por mensaje de texto o de aplicaciones de mensajería. Las señales típicas incluyen mensajes que urgen a “verificar” o “actualizar” datos, enlaces que no coinciden con el dominio oficial, remitentes con errores o dominios parecidos, solicitudes de códigos de verificación, y llamadas en las que alguien se hace pasar por un banco, una empresa o una autoridad. La Condusef recomienda finalizar cualquier llamada en la que supuestos empleados soliciten información confidencial y contactar directamente a la institución por canales oficiales. Si recibes un mensaje que menciona datos que solo una empresa debería tener, trátalo como una señal de alerta, no como una casualidad.
- Vigila intentos de acceso a tus cuentas. Revisa las notificaciones de inicio de sesión en tu correo, tus redes sociales y tus cuentas de servicios. Los indicios incluyen correos de “restablecimiento de contraseña” que tú no solicitaste, notificaciones de autenticación en dos factores que no activaste, alertas de acceso desde dispositivos o ubicaciones desconocidas, y cambios en la configuración de recuperación de cuenta, como un correo o un teléfono alternativo que no reconoces. Muchos proveedores permiten consultar las sesiones activas y los dispositivos vinculados; si ves algo que no coincides contigo, cierra la sesión y cambia la contraseña.
- Detecta intentos de ingeniería social. La ingeniería social no siempre llega por un canal oficial. Puede aparecer como un mensaje de WhatsApp de un “conocido” que pide un favor, una solicitud de amistad de un perfil duplicado, un supuesto proveedor que pide confirmar una transferencia o un falso soporte técnico que ofrece “ayuda” para resolver un problema que no tienes. La clave está en la urgencia, la autoridad y la petición de datos o de acciones fuera de lo habitual. Si alguien te pide códigos, contraseñas o información personal por un canal informal, no respondas y verifica por otro medio.
- Revisa movimientos y cargos en tus cuentas. Observa cargos pequeños de prueba, movimientos que no reconozcas y transferencias que no autorizaste. La Condusef insiste en que las transferencias electrónicas y los cargos no reconocidos están entre los principales motivos de reclamación, y que el robo de identidad puede estar detrás de esas operaciones. Activa las alertas de tu banca en línea y revisa con regularidad.
- Consulta tu historial crediticio. En México puedes solicitar tu Reporte de Crédito Especial de forma gratuita una vez al año a través de las sociedades de información crediticia. Si alguien intentó abrir una cuenta o un crédito a tu nombre, ahí aparecerá. También puedes solicitar una alerta de fraude o un bloqueo temporal si sospechas que tu identidad está siendo utilizada.
Ninguna de estas comprobaciones es infalible por sí sola. Pero juntas forman una red: si una no muestra nada, otra puede revelar una señal temprana. Y si encuentras algo, actúa rápido: cambia contraseñas, activa la autenticación en dos factores, contacta a la institución por canales oficiales y, si es necesario, denuncia ante la policía cibernética.
Recomendaciones: lo que sí está en tus manos
No puedes deshacer la filtración. Pero puedes reducir drásticamente la probabilidad de que se convierta en un fraude exitoso para ti. Las medidas que siguen no dependen de la empresa que sufrió el incidente: dependen de decisiones que puedes tomar hoy.
- Gestiona bien tus contraseñas. La contraseña sigue siendo la primera línea de defensa, y las recomendaciones actuales han cambiado respecto a lo que se decía hace unos años. La longitud importa más que la complejidad: se recomienda una contraseña de al menos 12 caracteres, idealmente 15 o más, combinando mayúsculas, minúsculas, números y símbolos (SSPC, 2025). Evita datos personales, secuencias como “123456” o “qwerty”, y nombres de familiares o mascotas.
- Activa la autenticación de dos factores (2FA) en todas tus cuentas importantes. No la bases solo en SMS. Cuando sea posible, usa una aplicación de autenticación (Google Authenticator, Microsoft Authenticator, Authy) o una llave de seguridad física. El SIM swapping funciona porque muchos servicios todavía dependen del SMS para verificar identidad; si tu segundo factor no viaja por la red telefónica, el atacante no puede interceptarlo.
- Refuerza la seguridad de tu línea telefónica. Si tu operadora lo permite, establece un PIN o contraseña adicional para autorizar cambios, reposiciones o duplicados de SIM
- Desconfía de cualquier comunicación que te pida “verificar” o “actualizar” datos. Una empresa legítima no te va a llamar para pedirte tu contraseña ni tu número de identificación completo. Si recibes un correo que parece de una empresa, no hagas clic en los enlaces: abre una pestaña nueva y entra directamente al sitio oficial. Lo mismo aplica para mensajes de WhatsApp, Telegram o llamadas. La regla es simple: si te piden datos, no los des por ese canal. Verifica siempre por un segundo canal que tú controles.
- Monitorea tus cuentas y tu correo. Activa las alertas de inicio de sesión y revisa con regularidad los movimientos de tus tarjetas. Si detectas un cargo que no reconoces, repórtalo de inmediato. La Condusef insiste en que las transferencias electrónicas y los cargos no reconocidos están entre los principales motivos de reclamación, y que el robo de identidad puede estar detrás de esas operaciones.
- Considera solicitar una alerta de fraude o un bloqueo de crédito si tienes motivos para pensar que tu identidad está siendo utilizada. Un bloqueo de crédito impide que terceros consulten tu historial con fines de otorgamiento, lo que dificulta que abran cuentas a tu nombre. Es una medida temporal y reversible, pero efectiva.
- No pagues extorsiones ni respondas a amenazas. Si alguien te contacta diciendo que tiene tus datos y que los publicará si no pagas, no establezcas comunicación. Denuncia el número y el mensaje ante la policía cibernética de tu entidad o ante la Guardia Nacional.
Conclusión
Las filtraciones de datos en México no son casos aislados. Son parte de un patrón más amplio: las organizaciones externalizan la gestión de información, los proveedores sufren incidentes y los registros terminan en mercados ilegales donde se compran, se revenden y se combinan con otras bases. Tú no controlas ese proceso. Lo que sí controlas es lo que haces después.
Y ese “después” aplica tanto a tu vida personal como al entorno en el que te desenvuelves. La diferencia entre una víctima de fraude y alguien que sale bien librado de una filtración no suele estar en la suerte. Está en medidas concretas: contraseñas únicas y robustas gestionadas con un gestor de claves, autenticación en dos factores con aplicación de autenticación, un PIN o contraseña adicional con tu operadora telefónica, desconfianza sistemática ante cualquier mensaje que pida datos o códigos, monitoreo de cuentas e intentos de acceso, y, si es necesario, un bloqueo de crédito. Ninguna de estas acciones es complicada, y todas reducen el riesgo de que un archivo que se vende en un foro clandestino se convierta en un problema real en tu vida financiera o en la operación de tu organización.
La filtración ya pasó. La parte que sigue “el fraude” todavía puede prevenirse, y esa prevención empieza por reconocer que la seguridad no depende solo de la empresa que sufrió el incidente, sino también de las decisiones que tomas tú con la información que ya está circulando.
Bibliografía
National Institute of Standards and Technology. (2025). Digital identity guidelines: Authentication and lifecycle management (NIST Special Publication 800-63B, Revision 4). U.S. Department of Commerce. https://doi.org/10.6028/NIST.SP.800-63B-4
Crónica. (2026, 15 de abril). Telcel, Movistar y AT&T ya no podrán entregar chips sin validar identidad: Suprema Corte ordena indemnización a usuarios afectados. Crónica. https://www.cronica.com.mx/negocios/2026/04/15/telcel-movistar-y-att-ya-no-podran-entregar-chips-sin-validar-identidad-suprema-corte-ordena-indemnizacion-a-usuarios-afectados/
Heraldo de Puebla. (2026, 19 de octubre). Bastó con escribir un número de teléfono para ver el CURP, el RFC y el correo de millones de mexicanos: así de expuesta está hoy tu identidad digital. Heraldo de Puebla. https://heraldodepuebla.com/2026/10/19/basto-con-escribir-un-numero-de-telefono-para-ver-el-curp-el-rfc-y-el-correo-de-millones-de-mexicanos-asi-de-expuesta-esta-hoy-tu-identidad-digital/
R3D. (2026, 6 de marzo). Ciberatacante utiliza Claude para extraer 150 GB de bases de datos del SAT, INE y gobiernos estatales. R3D. https://r3d.mx/2026/03/06/ciberatacante-utiliza-claude-para-extraer-150-gb-de-bases-de-datos-del-sat-ine-y-gobiernos-estatales/
AT&T México. (s. f.). NIP de portabilidad, ¿qué es y por qué debes cuidarlo? https://www.att.com.mx/noticias/att-nip-de-portabilidad-cuidarlo.html
Telcel. (s. f.). NIP telefónico: Gestión de tu línea por teléfono. https://www.telcel.com/personas/atencion-a-clientes/puntos-de-contacto/telefono