Tu casa conectada también es una puerta: la vulnerabilidad de la cámara que permitiría espiar tu hogar
Imagina que instalas una cámara de seguridad en tu sala para vigilar a tu mascota mientras trabajas o para monitorear a un familiar mayor. La compras en una tienda en linea; es económica, fácil de configurar y, en teoría, te da tranquilidad. Ahora imagina que alguien, sin conocer tu contraseña, puede ver el mismo video en vivo que tú ves, escuchar lo que ocurre en tu casa e incluso usar esa cámara como una puerta de entrada para atacar otras computadoras y teléfonos de tu red doméstica.
Eso es exactamente lo que unos investigadores de seguridad documentaron en septiembre de 2026 sobre la TP-Link Tapo C200, una de las cámaras de vigilancia más vendidas en plataformas como Amazon México y en el mercado global. No se trata de una teoría lejana ni de un ataque que requiera habilidades excepcionales: los fallos identificados podrían explotarse desde la misma red Wi‑Fi a la que está conectada la cámara.
El problema: cuando la cámara deja de ser tuya
En este artículo vamos a hablar de dos fallos de seguridad distintos. El primero permite que un atacante tome el control de la cámara sin necesidad de contraseña; el segundo puede dejar la cámara fuera de servicio. Son vulnerabilidades autónomas: no dependen una de la otra ni hace falta que ocurra una para que aparezca la otra. Sin embargo, un atacante podría combinarlas; por ejemplo, usar la denegación de servicio como distracción mientras intenta otras acciones maliciosas.
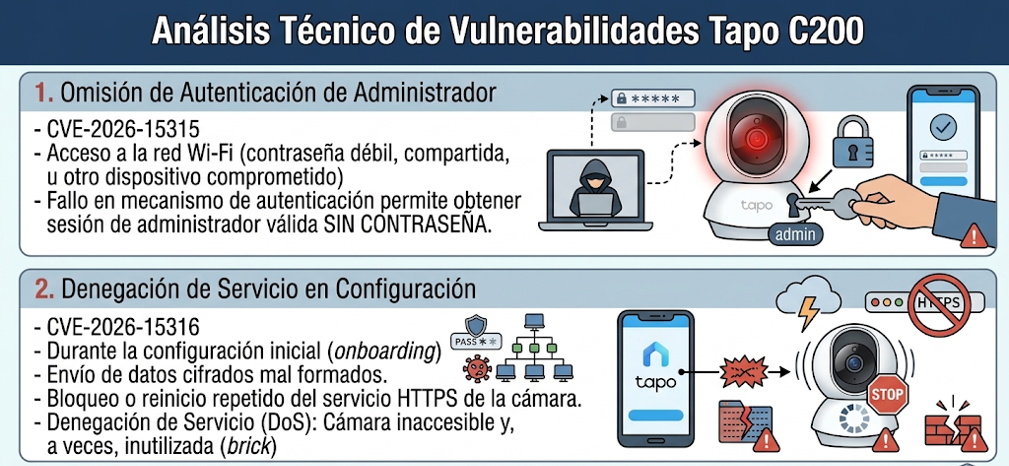
La vulnerabilidad más grave se identifica como CVE-2026-15315. Su funcionamiento es engañosamente sencillo para un atacante: si logra conectarse a tu red Wi-Fi (ya sea porque la contraseña es débil, porque alguien de confianza la compartió sin querer, o porque otro dispositivo de la red fue comprometido), puede aprovechar un fallo en el mecanismo de autenticación de la cámara para obtener una sesión de administrador válida sin necesidad de escribir ninguna contraseña.
En términos prácticos, esto significa que el atacante obtiene los mismos privilegios que tú tendrías al abrir la aplicación de la cámara de vigilancia en tu teléfono. Puede ver el video en vivo, acceder a grabaciones almacenadas, modificar la configuración del dispositivo e incluso escuchar a través del micrófono incorporado. Y todo esto ocurre sin que tú recibas ninguna notificación ni alerta visible.
El segundo fallo, identificado como CVE-2026-15316, está relacionado con el proceso de configuración inicial de la cámara. Un atacante puede enviar datos cifrados malformados durante la incorporación del dispositivo a la red, provocando que el servicio HTTPS de la cámara se bloquee o se reinicie de forma repetida.
El resultado es una denegación de servicio (DoS), es decir, dejas de poder acceder a la cámara y, en algunos casos, el dispositivo queda inutilizado hasta que se reinicia manualmente. Aunque este fallo no expone directamente tu video, sirve como distracción o como paso previo para otras acciones maliciosas.
En resumen: son dos problemas separados. Uno compromete el control y la privacidad de la cámara; el otro afecta su disponibilidad. Pueden presentarse de forma independiente, aunque un atacante podría aprovecharlos juntos.
¿Qué podría salir mal en tu hogar?
El riesgo no termina con ver el video de tu sala. Cuando un atacante compromete una cámara Tapo C200, obtiene lo que en seguridad informática se conoce como un “punto de apoyo” dentro de tu red doméstica.
Los investigadores señalan que la cámara comprometida puede actuar como un “peldaño” para lanzar ataques contra el resto de la red.
Pensemos en escenarios concretos que afectan directamente al usuario común:
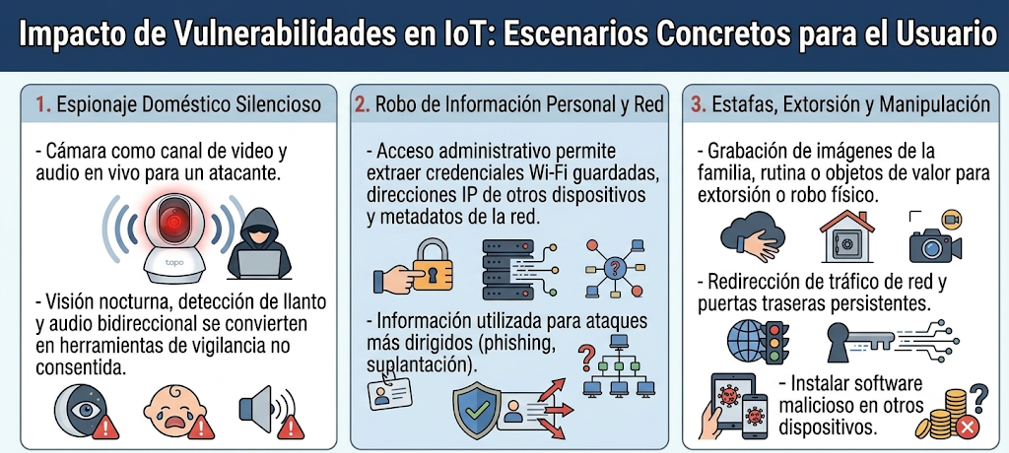
- Espionaje doméstico silencioso. Una cámara instalada como monitor de bebé o para vigilar la entrada de la casa puede convertirse en un canal de video y audio en vivo hacia un atacante. La cámara Tapo C200 incluye visión nocturna, detección de llanto y audio bidireccional, funciones pensadas para la seguridad familiar que, en manos equivocadas, se transforman en herramientas de vigilancia no consentida.
- Robo de información personal. Aunque la cámara en sí no almacena contraseñas bancarias, el acceso administrativo que otorga puede permitir al atacante extraer credenciales Wi‑Fi guardadas, direcciones IP de otros dispositivos y metadatos de la red. Con esa información, es posible preparar ataques más dirigidos, como phishing personalizado o suplantación de identidad.
- Estafas y extorsión. El video en vivo de tu hogar tiene un valor en el mercado negro. Un atacante podría grabar imágenes de tu familia, de tu rutina diaria o de objetos de valor visibles, y utilizarlas para extorsionarte o para planificar un robo físico. No es ficción: los foros de seguridad y las noticias tecnológicas han documentado casos de cámaras comprometidas utilizadas para estos fines.
Lo que dicen los medios y los foros
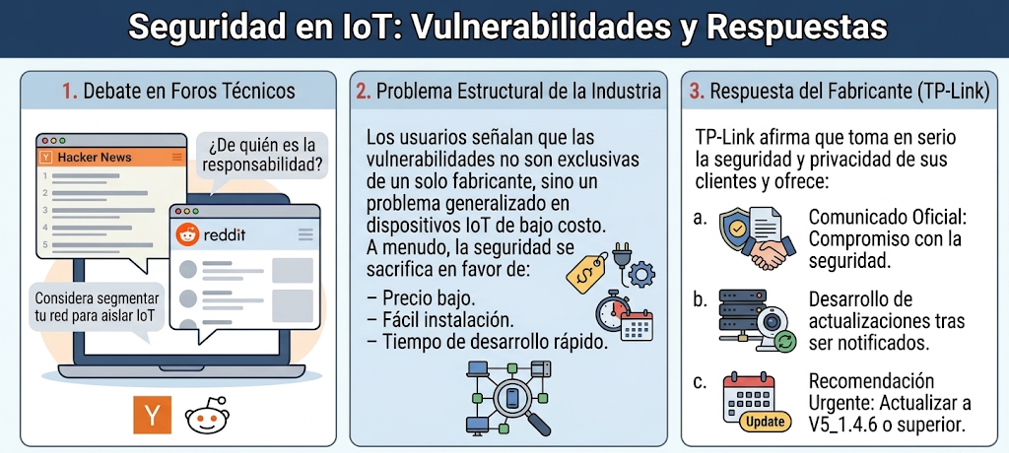
En foros técnicos como Hacker News y en comunidades de seguridad en Reddit, los usuarios han debatido sobre la responsabilidad del fabricante y la conveniencia de segmentar las redes domésticas para aislar dispositivos IoT. Un comentario recurrente es que este tipo de vulnerabilidades no son exclusivas de TP-Link, sino un problema estructural de la industria de dispositivos conectados de bajo costo, donde la seguridad a menudo se sacrifica en favor de la facilidad de instalación y el precio final.
TpLink , por su parte, emitió un comunicado en el que afirma que “toma muy en serio la seguridad de sus productos y la privacidad de sus clientes” y que, tras ser notificada por los investigadores, desarrolló actualizaciones de firmware para corregir los fallos.
¿Qué debes hacer si tienes una cámara Tapo C200?
La acción más importante y urgente es actualizar el firmware. TP-Link ha publicado la versión V5_1.4.6 Build 260709, que corrige tanto CVE-2026-15315 como CVE-2026-15316Pero más allá de la actualización, considera estas medidas de protección que aplican a cualquier dispositivo conectado en tu hogar:
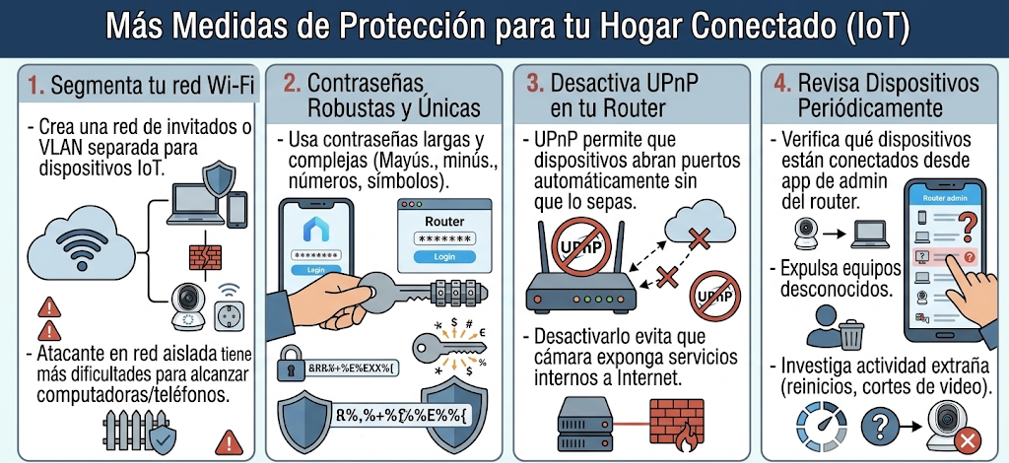
- Segmenta tu red Wi‑Fi. Muchos routers modernos permiten crear una red de invitados o una VLAN separada para dispositivos IoT. Si tu cámara está en una red aislada, un atacante que la comprometa tendrá muchas más dificultades para alcanzar tus computadoras y teléfonos.
- Usa contraseñas únicas y robustas. No reutilices la contraseña del Wi‑Fi en la cuenta de la aplicación Tapo ni en otros servicios. Una contraseña larga, con mayúsculas, minúsculas, números y símbolos, reduce drásticamente las posibilidades de acceso no autorizado.
- Desactiva UPnP en tu router. El protocolo UPnP permite que dispositivos de la red abran puertos automáticamente hacia Internet sin que tú lo sepas. Desactivarlo evita que una cámara comprometida exponga servicios internos a la red pública.
- Revisa periódicamente los dispositivos conectados. Desde la aplicación de administración de tu router, verifica qué dispositivos están conectados y expulsa cualquier equipo desconocido. Si notas actividad extraña (como reinicios inesperados de la cámara o cortes en el video), investiga de inmediato.
- Mantener actualizados los equipos conectados a tu red, esto cierra una brecha de seguridad importante
Conclusión
La vulnerabilidad de la TP-Link Tapo C200 no es un caso aislado. Es un recordatorio de que cada dispositivo conectado a nuestra red doméstica (ya sea una cámara, un foco inteligente, un televisor o un asistente de voz) es una puerta potencial que, si no se protege adecuadamente, puede abrirse a extraños. La diferencia con una cámara de vigilancia es que esta está diseñada precisamente para ver y escuchar lo que ocurre en la intimidad de tu hogar.
Actualizar el firmware, segmentar la red y mantener contraseñas seguras son pasos sencillos que marcan una diferencia enorme. La seguridad de tu casa conectada no depende solo del fabricante. Depende también de ti.
Bibliografía
Kan, M. (2026, 16 de septiembre). A TP-Link internet camera contains a serious flaw, security researchers say. PCMag. https://uk.pcmag.com/security/167358/a-tp-link-internet-camera-contains-a-serious-flaw-security-researchers
National Vulnerability Database. (2026, 18 de agosto). CVE-2026-15315 Detail. National Institute of Standards and Technology. https://nvd.nist.gov/vuln/detail/CVE-2026-15315
National Vulnerability Database. (2026, 2 de octubre). CVE-2026-78577 Detail. National Institute of Standards and Technology. https://nvd.nist.gov/vuln/detail/CVE-2026-78577
OPSWAT. (2026, 16 de septiembre). Authentication bypass and DoS vulnerabilities: OPSWAT discovers CVE-2026-15315 & CVE-2026-15316 in TP-Link Tapo cameras. https://www.opswat.com/blog/authentication-bypass-and-dos-vulnerabilities-opswat-discovers-cve-2026-15315-cve-2026-15316-in-tp-link-tapo-cameras
Punto Informatico. (2026, 17 de septiembre). TP-Link Tapo C200, due falle permettono di spiare in casa. https://www.punto-informatico.it/tplink-tapo-c200-due-falle-permettono-spiare-casa/
Seals, T. (2026, 16 de septiembre). Zero-day flaw in TP-Link cameras enables covert eavesdropping. Infosecurity Magazine. https://www.infosecurity-magazine.com/news/zeroday-tplink-cameras/
TP-Link. (2026, 18 de agosto). Security advisory: Multiple vulnerabilities in Tapo C200 (CVE-2026-15315 & CVE-2026-15316). https://www.tp-link.com/uk/support/faq/5248/
Yahoo Tech. (2026, 16 de septiembre). Watch out — TP-Link Tapo Camera vulnerabilities could let hackers spy inside homes, so patch now. https://tech.yahoo.com/cybersecurity/articles/watch-tp-tapo-camera-vulnerabilities-143500353.html
Yahoo Tech. (2026, 16 de septiembre). Zero-day flaws in TP-Link security cameras could let hackers eavesdrop on you — but there’s a fix. https://tech.yahoo.com/cybersecurity/articles/zero-day-flaws-tp-security-200450761.html