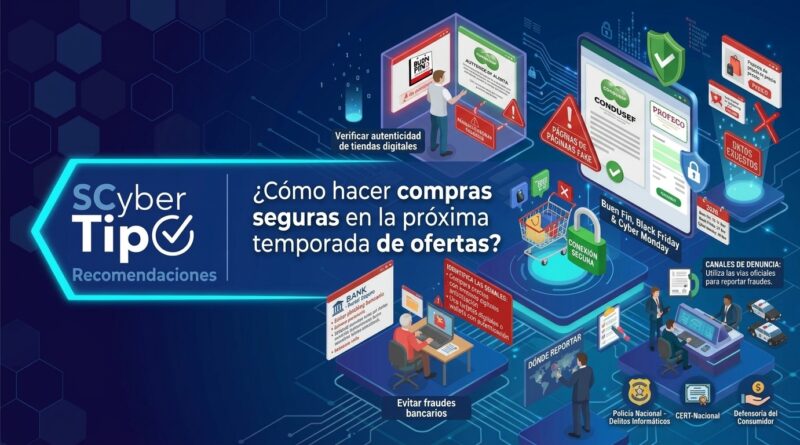
¿Cómo hacer compras seguras en la próxima temporada de ofertas?
La temporada de ofertas más esperada del año está a la vuelta de la esquina. En México, El Buen Fin 2026 se celebrará del 13 al 17 de noviembre, con cinco días de promociones que buscan dinamizar el comercio. A esta fecha le sigue el Black Friday, que este año tendrá lugar el viernes 27 de noviembre, y el Cyber Monday, programado para el lunes 30 de noviembre. La emoción por conseguir un buen descuento es comprensible, pero también es el momento en que los ciberdelincuentes afinan sus estrategias. La razón es simple: el aumento masivo de transacciones digitales y la prisa por comprar crean el escenario perfecto para las estafas.
Cada año, las autoridades advierten sobre un repunte significativo de fraudes durante estas fechas. La Comisión Nacional para la Protección y Defensa de los Usuarios de Servicios Financieros (CONDUSEF) ha exhortado a los consumidores a extremar precauciones para evitar fraudes bancarios y deudas innecesarias durante El Buen Fin, señalando que las operaciones por internet son uno de los principales focos de riesgo debido a la circulación de páginas falsas que imitan a comercios reconocidos. Por su parte, la Procuraduría Federal del Consumidor (PROFECO) también ha emitido alertas preventivas para que los compradores verifiquen la autenticidad de las tiendas digitales antes de proporcionar datos personales o efectuar pagos.
El terreno de juego: por qué aumenta el riesgo en temporada de ofertas
Para entender el riesgo, conviene visualizar el escenario. Durante El Buen Fin, el Black Friday y el Cyber Monday, millones de personas buscan ofertas al mismo tiempo. Los atacantes lo saben y diseñan sus trampas para que parezcan parte de la marea de promociones legítimas. Un dato revelador: el Informe de Compras Navideñas 2026 de Scamwise, elaborado a partir de más de 250.000 sitios de compras enviados por los usuarios, detectó que se reporta una tienda falsa nueva cada tres minutos y que el número de tiendas fraudulentas con temática navideña se multiplicó por cinco en los 60 días previos a octubre.
La emoción juega un papel crucial. La prisa por no perder una “oferta por tiempo limitado” o las “últimas piezas disponibles” es el principal gancho emocional que utilizan los criminales para acceder a las cuentas bancarias. La lógica es sencilla: cuanto menos tiempo dedique el comprador a verificar, más probabilidades hay de que caiga en la trampa.
Las amenazas más comunes: del engaño telefónico a la tienda fantasma
Los fraudes en temporada de ofertas no tienen una forma o estrategia en particular, pero sí buscan directamente el engaño al comprador. Adoptan varias formas, y reconocerlas es el primer paso para esquivarlas.
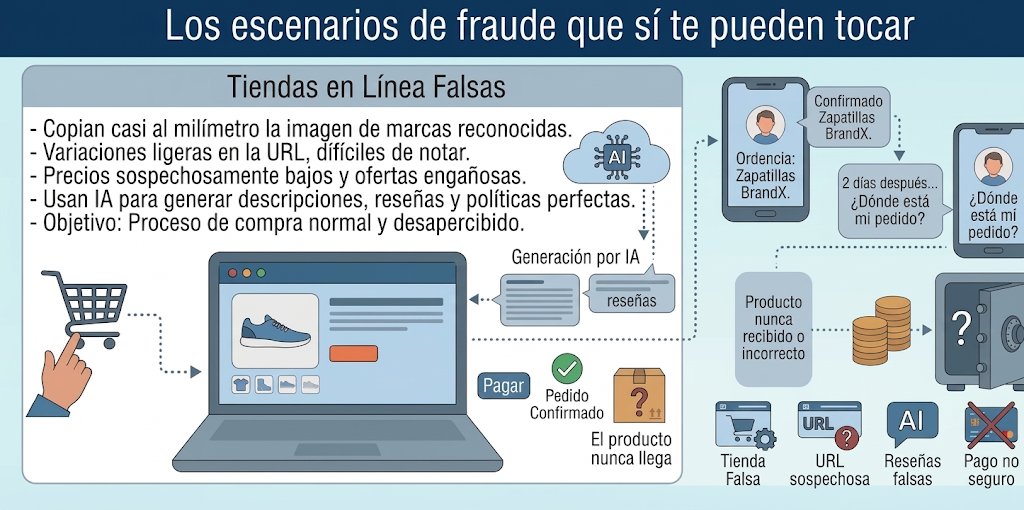
Una de las más clásicas es el phishing y su variante por SMS, el smishing. Estos métodos consisten en el envío masivo de correos o mensajes de texto que aparentan ser de tiendas, bancos o empresas de paquetería. Suelen informar de un supuesto problema de entrega, un cargo no reconocido o una “promoción exclusiva” e incluyen un enlace que redirige a un sitio fraudulento diseñado para robar datos de la tarjeta o credenciales de acceso. El vishing es la versión telefónica: una llamada de alguien que dice ser de tu banco, alertando sobre un cargo extraño y solicitando códigos de verificación o contraseñas “para proteger tu cuenta”. Recuerda que ningún banco legítimo solicita estas claves por teléfono.
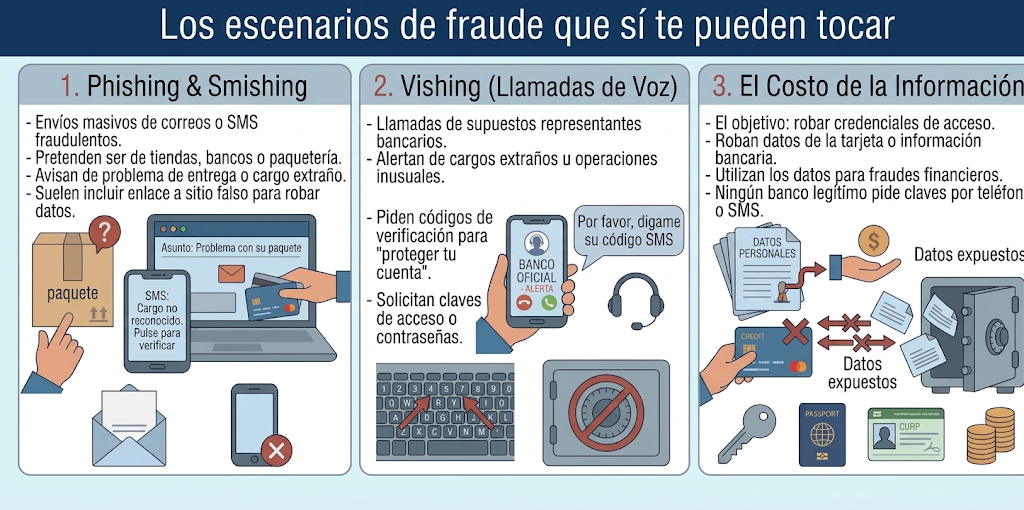
A esta lista se ha sumado con fuerza el fraude por WhatsApp, que se ha convertido en uno de los canales preferidos por los ciberdelincuentes durante las temporadas de descuentos. La CONDUSEF ha advertido que las páginas falsas que imitan a comercios reconocidos suelen difundirse precisamente a través de mensajes de WhatsApp, correos electrónicos y redes sociales.
El modus operandi es variado. Un mensaje de un número desconocido puede suplantar a una empresa de paquetería para alegar que un pedido está retenido y solicitar un pago para “liberarlo”. En otros casos, el atacante busca robar la cuenta de WhatsApp de la víctima para, desde ella, pedir dinero a sus contactos aprovechando la confianza.
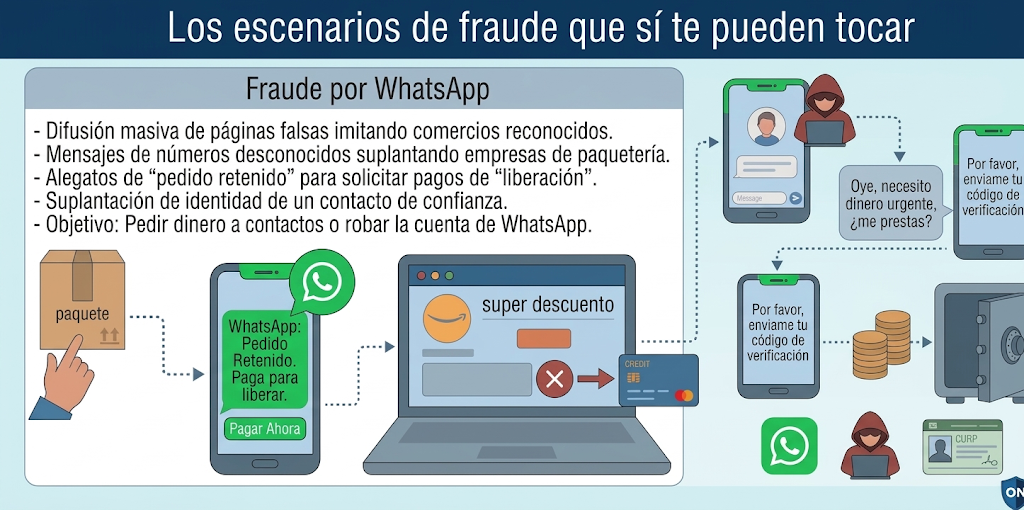
El otro gran pilar del fraude son las tiendas en línea falsas. Ya no son páginas con un diseño descuidado y errores evidentes. Muchas copian casi al milímetro la imagen de marcas reconocidas, con ligeras variaciones en la URL, y ofrecen precios sospechosamente bajos. La sofisticación ha llegado a un punto en que la inteligencia artificial permite a un solo operador generar decenas de tiendas falsas completas en horas: descripciones de productos, reseñas de clientes, políticas de devolución y páginas de “quiénes somos” redactadas de forma impecable. El objetivo es que la compra parezca tan normal que el comprador no investigue. El pedido se paga, se confirma automáticamente, y el producto nunca llega o llega algo completamente distinto
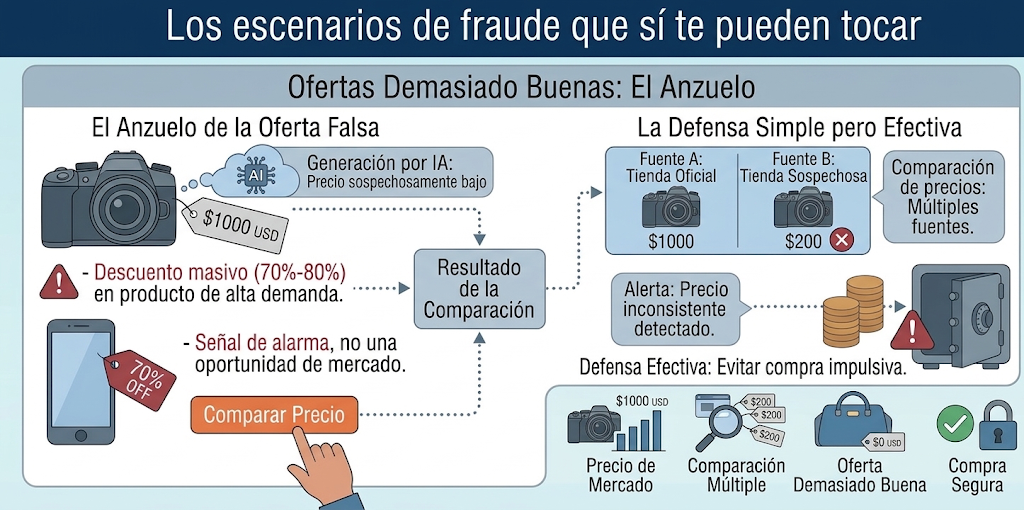
Las “ofertas demasiado buenas para ser verdad” son el anzuelo recurrente. Un descuento del 70 % u 80 % sobre el precio de mercado en un producto de alta demanda (electrónica, moda, artículos de lujo) es una señal de alarma, no una oportunidad. La comparación de precios en varias fuentes es una defensa simple pero efectiva.
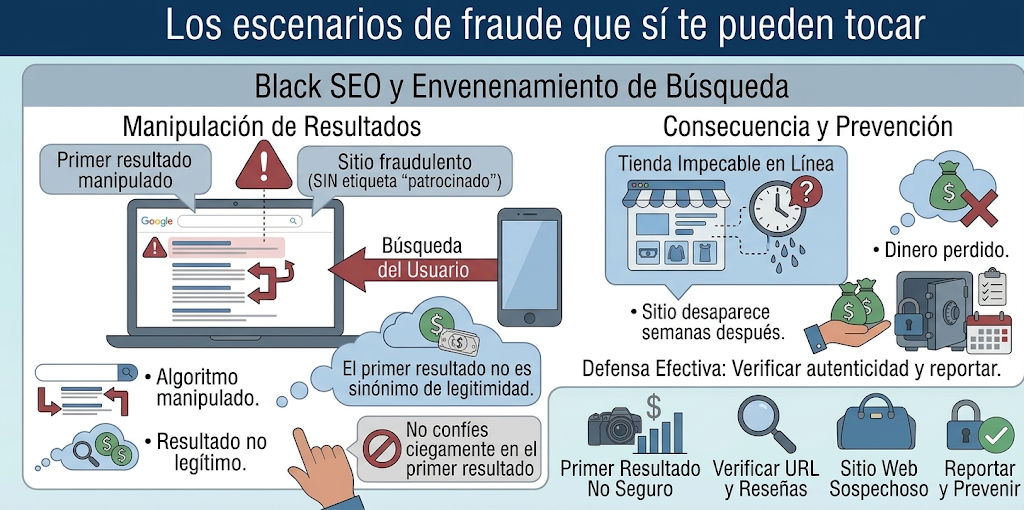
El black SEO (también llamado SEOpoisoning o envenenamiento de resultados de búsqueda) es una técnica que consiste en manipular los algoritmos de los buscadores para que un sitio fraudulento aparezca en los primeros resultados orgánicos de Google, sin la etiqueta de “patrocinado” que delata a la publicidad.La consecuencia práctica es que un usuario que busca una marca conocida puede hacer clic en el primer resultado, encontrar una tienda que parece impecable y pagar sin sospechar. El sitio desaparece semanas después, y con él el dinero. Para el comprador, la lección es clara: el primer resultado de Google no es sinónimo de legitimidad.
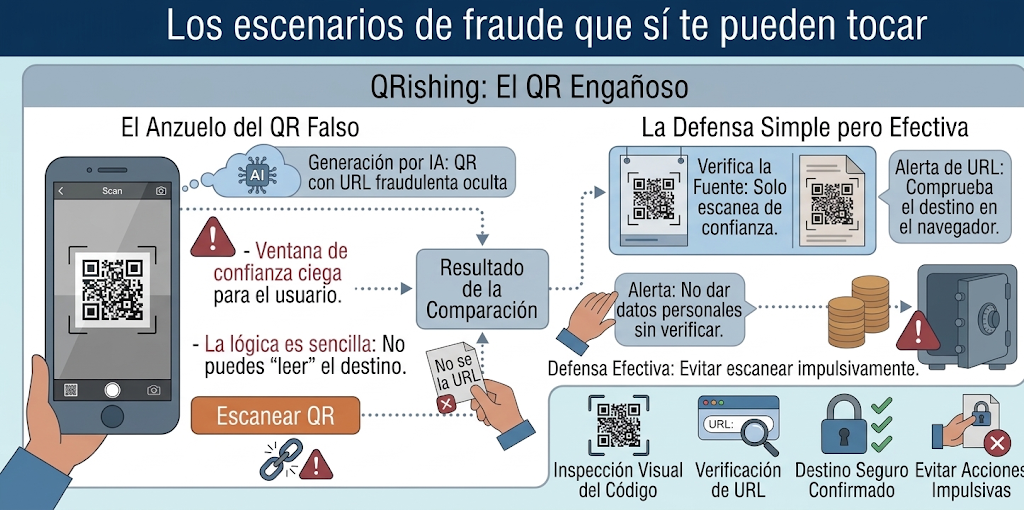
El QRishing (contracción de “QR” y “phishing”) es una de las modalidades de fraude de mayor crecimiento en México durante 2026, según alertas de la CONDUSEF y la Policía Cibernética. Su lógica es sencilla: un código QR es una imagen opaca que el usuario no puede “leer” antes de escanearla. No se ve la URL de destino, y esa ventana de confianza ciega es exactamente lo que explotan los estafadores.
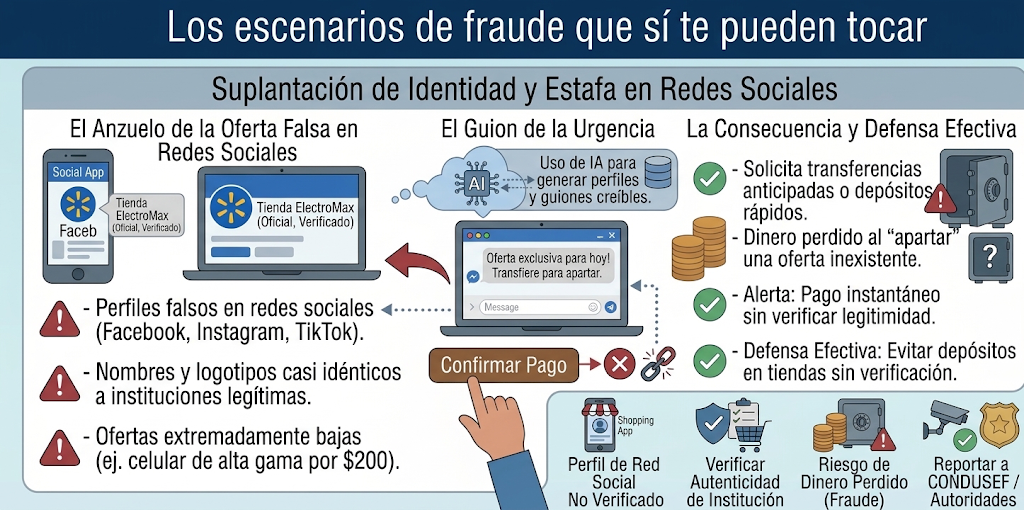
La ultima modalidad que analizaremos hoy en día es la más común, la suplantación de identidad y estafa en redes sociales y la CONDUSEF ha documentado que los suplantadores utilizan nombres comerciales y logotipos casi idénticos a los de instituciones legítimas, con modificaciones mínimas en letras o colores, y operan tanto en páginas web como en redes sociales y aplicaciones móviles. Los ciberdelincuentes crean perfiles falsos en plataformas como Facebook, Instagram o TikTok, donde ofrecen productos de alta demanda (celulares, consolas, electrodomésticos)a precios extremadamente bajos. La urgencia es parte del guion: solicitan transferencias anticipadas o depósitos en tiendas de conveniencia para “apartar” la oferta.
Cómo protegerte: medidas prácticas para el comprador común
La buena noticia es que la mayoría de estos fraudes se pueden evitar con hábitos sencillos. No se trata de evitar las compras en línea, sino de aprender a operar con mayor seguridad. Aquí las medidas clave, organizadas por momento de la compra.
Antes de hacer clic en “comprar”
La primera verificación es la dirección web. Fíjate en la URL. Los estafadores suelen alterar una letra, añadir un guion o incluir palabras como “outlet” o “oficial” para imitar a una marca real. Un candado y el protocolo HTTPS indican que la comunicación está cifrada, pero no garantizan que la tienda sea legítima. Un sitio fraudulento también puede tener un certificado de seguridad válido.
Ahora bien, la sofisticación ha llegado a un punto en el que la presencia de un “Aviso Legal” ya no es prueba suficiente de legitimidad. Con herramientas de inteligencia artificial, un estafador puede generar en minutos un apartado de “Términos y Condiciones”, una política de devoluciones y hasta reseñas de clientes que parecen auténticas. Copiar el aviso legal de una tienda real es trivial, y un sitio falso puede exhibir una razón social inventada con la misma facilidad con la que muestra un logotipo robado. Por eso, la verificación debe ir un paso más allá de lo que la propia página declara.
La recomendación práctica es contrastar la información con una fuente externa. Para El Buen Fin, la Profeco ofrece una herramienta pública y gratuita llamada Monitoreo de Tiendas Virtuales. Al ingresar el nombre comercial o la dirección electrónica del comercio, el sistema despliega un reporte que indica con un “SÍ” o un “NO” si la tienda publica domicilio físico, correo y teléfono de contacto, precios en pesos, costos de envío desglosados y aviso de privacidad. La plataforma también muestra la razón social de la empresa y la fecha de la última inspección realizada por la autoridad. Si la tienda no aparece en la base de datos, la propia Profeco permite enviar el enlace a monitoreodetiendas@profeco.gob.mx para solicitar su revisión.
Más allá de la herramienta oficial, hay otras señales que la IA no puede falsificar tan fácilmente. La antigüedad del dominio es una de ellas: un sitio web registrado hace pocas semanas y que ya vende electrónica de alta gama a precios de liquidación es una combinación sospechosa.
La regla de oro, en definitiva, es esta: no confíes en lo que la tienda dice de sí misma; verifica lo que otros pueden confirmar sobre ella.
En el momento de pagar
La elección del método de pago es quizá la decisión más importante. Los expertos en ciberseguridad coinciden en que, para compras en línea, es más seguro utilizar tarjeta de crédito que de débito. Con la tarjeta de débito, el dinero sale directamente de tu cuenta; ante un fraude, la recuperación es más lenta y compleja. Con la de crédito, el cargo se puede desconocer y el banco inicia un proceso de aclaración, por lo que tu dinero en el banco no queda expuesto de inmediato.
Si vas a comprar en un sitio nuevo o poco conocido, una estrategia muy recomendable es usar una tarjeta digital o una tarjeta exclusiva para compras en línea con un saldo limitado. Depositas en ella solo el monto exacto de la compra que vas a realizar, de modo que, si los datos son comprometidos, el daño financiero se mantiene acotado. También añadir un limite de transacciones diarias, limitar las compras de internet o el uso de tarjetas digitales añade una protección extra de seguridad.
Las plataformas de pago reconocidas como PayPal o Mercado Pago también añaden una capa de intermediación que protege los datos de tu tarjeta, aunque el uso de estas plataformas no te exenta de ser victima de estafa o fraude.
Evita hacer compras desde redes Wi-Fi públicas. Si estás en una cafetería o un centro comercial, utiliza tus datos móviles o una red privada segura para realizar la transacción.
Después de comprar
Activa las notificaciones en tiempo real de tu banco. Así recibirás una alerta por cada cargo, lo que te permitirá detectar de inmediato cualquier movimiento que no reconozcas. Revisa periódicamente tus estados de cuenta. Y algo fundamental: desconfía de los mensajes posteriores a la compra. Los estafadores envían notificaciones falsas sobre devoluciones, problemas con el envío o cargos duplicados para que hagas clic en nuevos enlaces maliciosos. Si esperas un paquete, verifica su estado ingresando directamente a la aplicación o al sitio web oficial de la tienda, nunca a través de un enlace en un mensaje.
La autenticación en dos pasos (2FA) en tus cuentas de tiendas y correo electrónico añade una barrera adicional: incluso si alguien obtiene tu contraseña, necesitará un segundo código (generalmente enviado a tu teléfono) para acceder.
Conclusión
La temporada de ofertas es una oportunidad genuina para ahorrar, pero también un periodo en el que la prudencia vale tanto como el descuento. Los fraudes en El Buen Fin, el Black Friday y el Cyber Monday no son casos aislados; son un negocio que se perfecciona cada año, y ahora con la ayuda de la inteligencia artificial podría incrementar su impacto, ya que permite crear señuelos más creíbles. La defensa no requiere conocimientos técnicos avanzados. Se basa en verificar antes de confiar, elegir el método de pago más seguro, mantener la información bancaria bajo control y desconfiar de la urgencia artificial que acompaña a las ofertas extraordinarias.
Conviene recordar que el desconocimiento no te exime de la responsabilidad. Ignorar cómo opera un fraude, no revisar la dirección de una tienda o pasar por alto las alertas de tu banco no te convierte en víctima inocente ante la ley ni ante las instituciones financieras: te convierte en un blanco más fácil.